Tu API. Tu máquina.
Tu espacio.
Survivor es un cliente de APIs de escritorio. REST, GraphQL, WebSocket y Socket.IO, OAuth 2.0 y JWT Bearer, scripts compatibles con tus colecciones de Postman y todo guardado en SQLite, en tu equipo. Sin cuenta, sin nube, sin telemetría en el modo Personal, en español o en inglés. Para equipos, hay una edición empresarial en desarrollo.
Gratis. Disponible para Windows 10 y 11 (x64) en Microsoft Store y para macOS en Mac App Store. Al instalarlo aceptás los términos de uso; la política de privacidad explica qué se guarda y qué no.
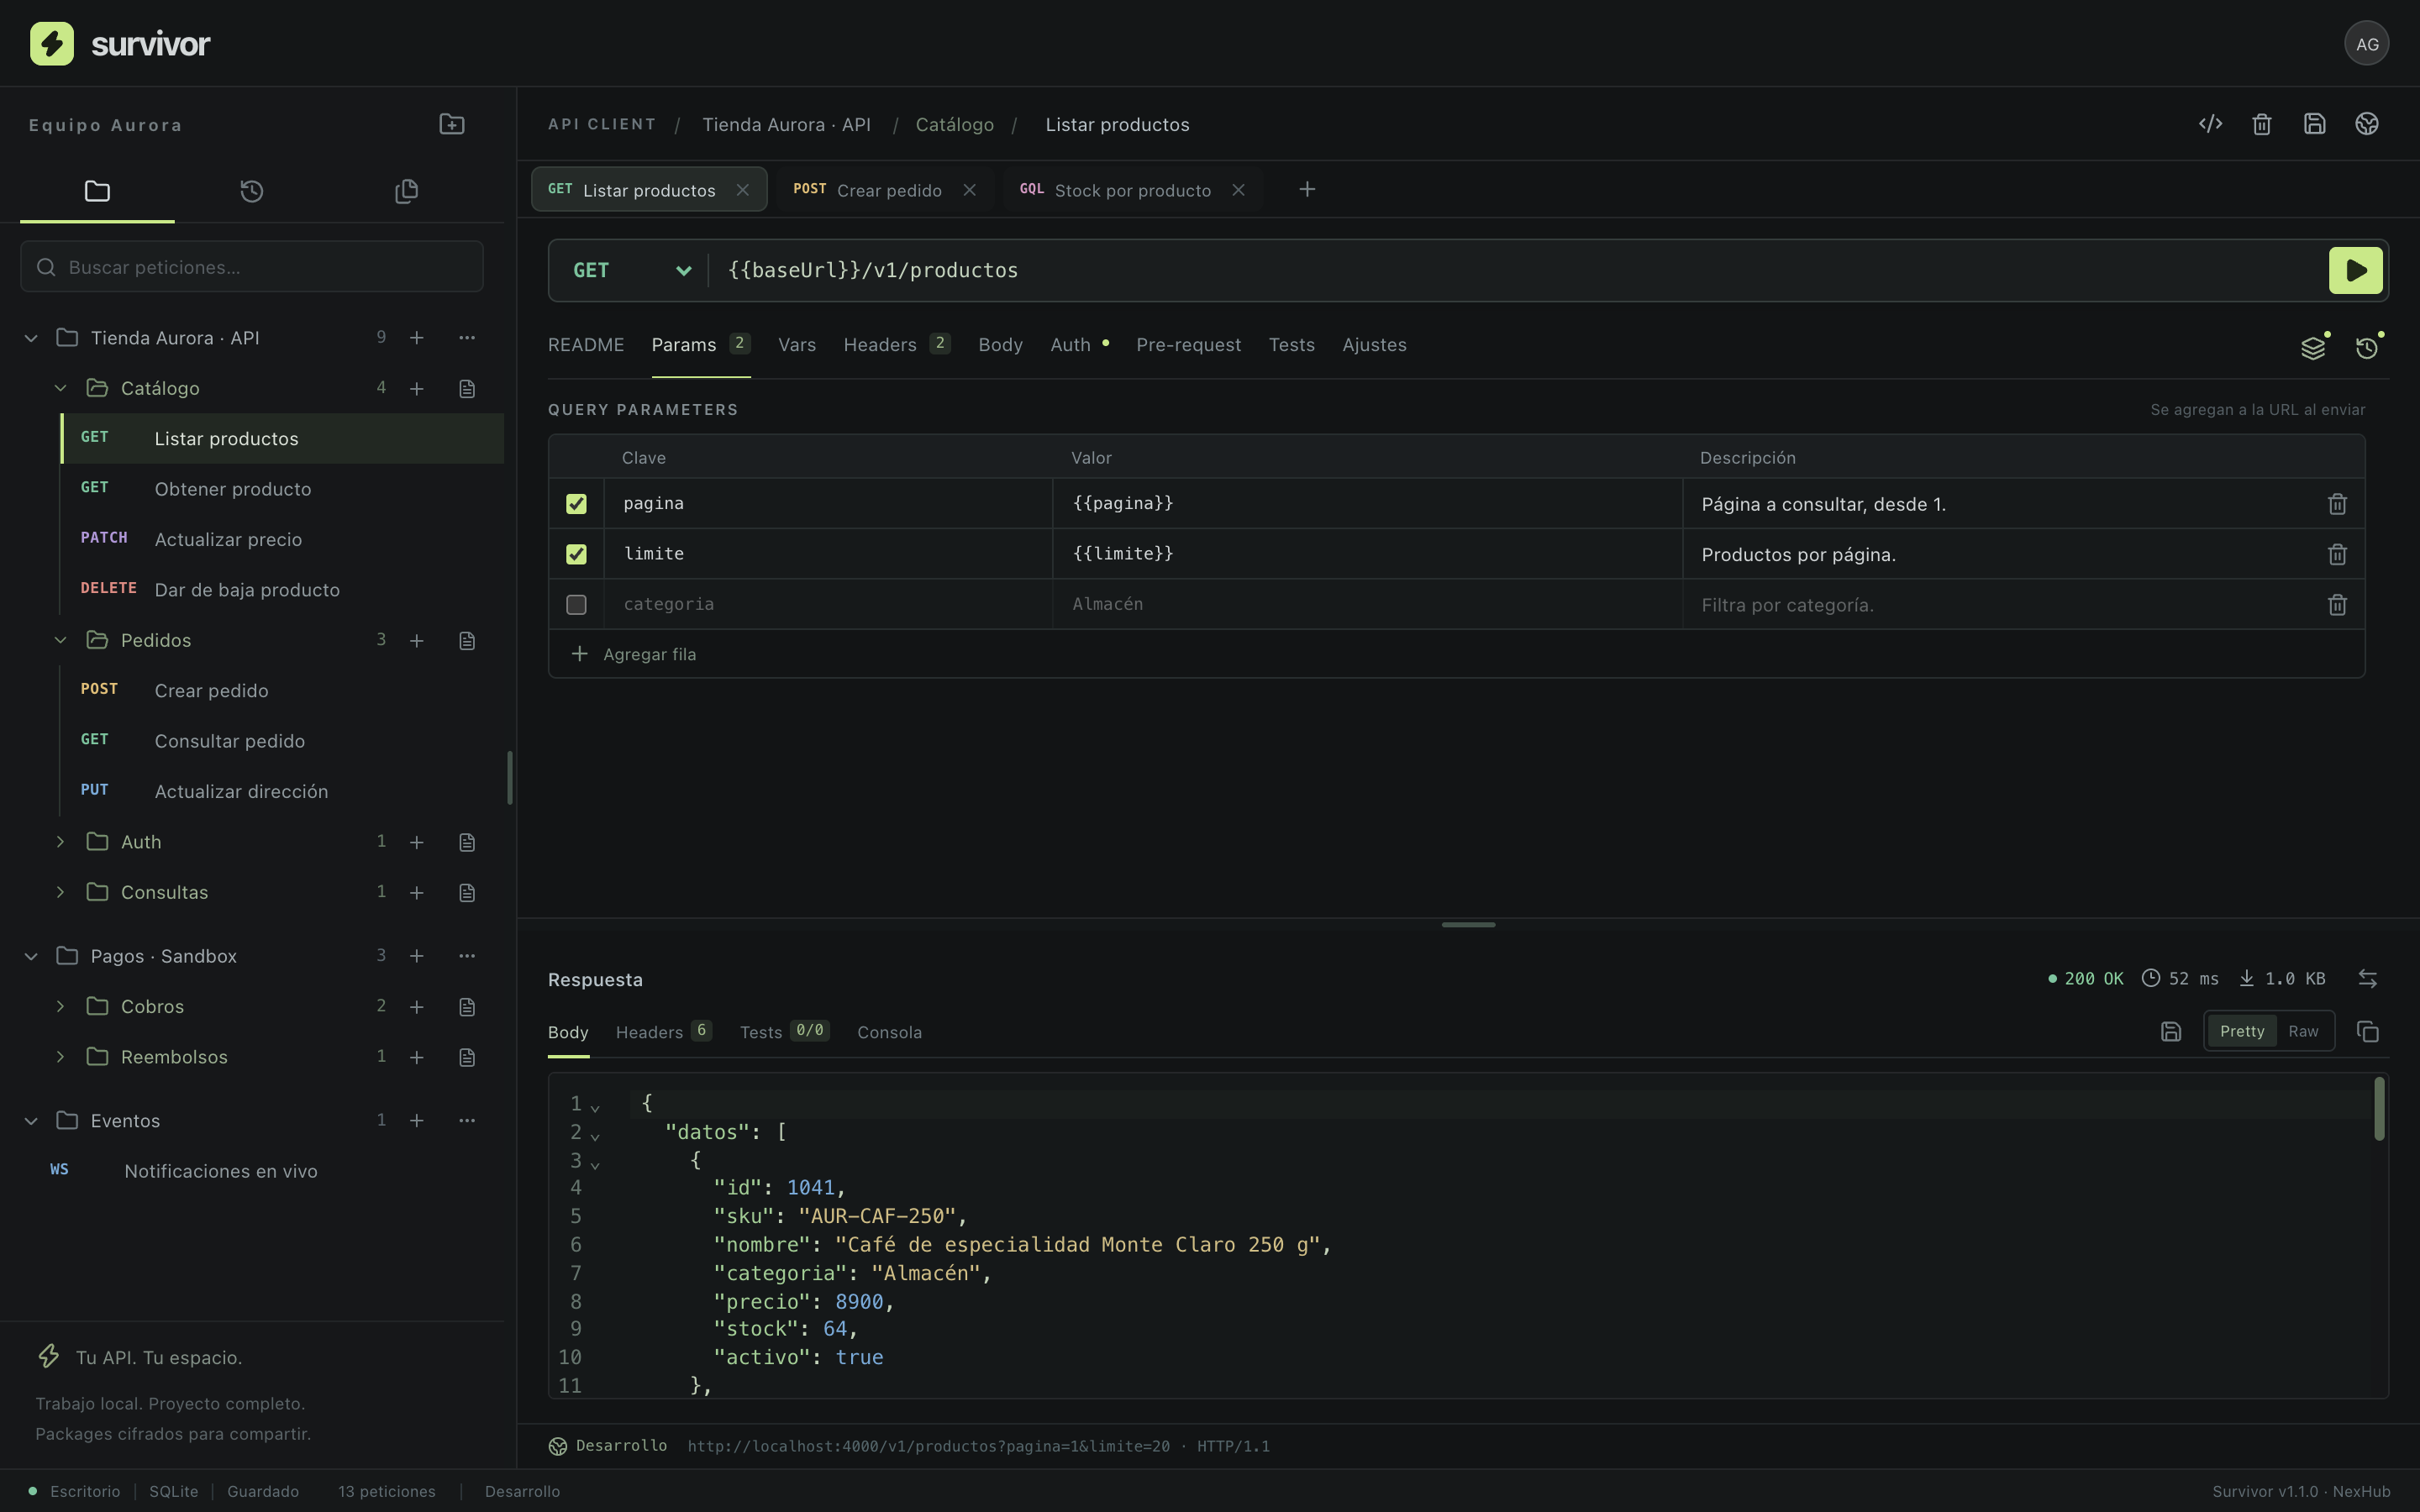
Un cliente de APIs que trabaja donde trabajás vos.
Survivor corre como aplicación nativa de escritorio, con su propio motor HTTP. Lo que probás, lo que guardás y lo que cifrás queda en tu equipo.
Corre en tu escritorio
Aplicación Electron con motor Node propio, con manual de usuario sin conexión en Ayuda y un tour de bienvenida opcional. En Microsoft Store para Windows y en Mac App Store para macOS. Interfaz y manual en español e inglés, según el idioma de tu sistema o el que elijas en Perfil. Menús nativos, atajos del sistema y ventana que recuerda tu disposición.
Llega a localhost y a tu red privada
Sin CORS, sin proxy en la nube, sin agente intermedio. Probar un servicio en 127.0.0.1 o en la red de la oficina es parte del producto.
SQLite en tu perfil
Workspaces, entornos, colecciones, borradores, pestañas e historial se guardan en una base local con transacciones. Cerrás y volvés exactamente donde estabas.
Nada sale sin que lo pidas
Sin registro, sin cuenta y sin telemetría. Reportar un problema es voluntario: ves el JSON completo y confirmás cada envío. Los snippets solo se copian cuando apretás el botón y el Package exportado va cifrado con tu clave.
REST, GraphQL, WebSocket y Socket.IO
El protocolo se elige al crear la petición. El método, la URL y Enviar forman una sola fila; para conexiones persistentes el botón pasa a Conectar y Desconectar.
- Editor JSON con esquemasEscribí el cuerpo con ayuda de esquemas y mirá la petición y la respuesta lado a lado.
- REST con HTTP/1.1 y HTTP/2Negociación ALPN automática, multipart y binarios desde la biblioteca del workspace, cookie jar por workspace y redirecciones configurables.
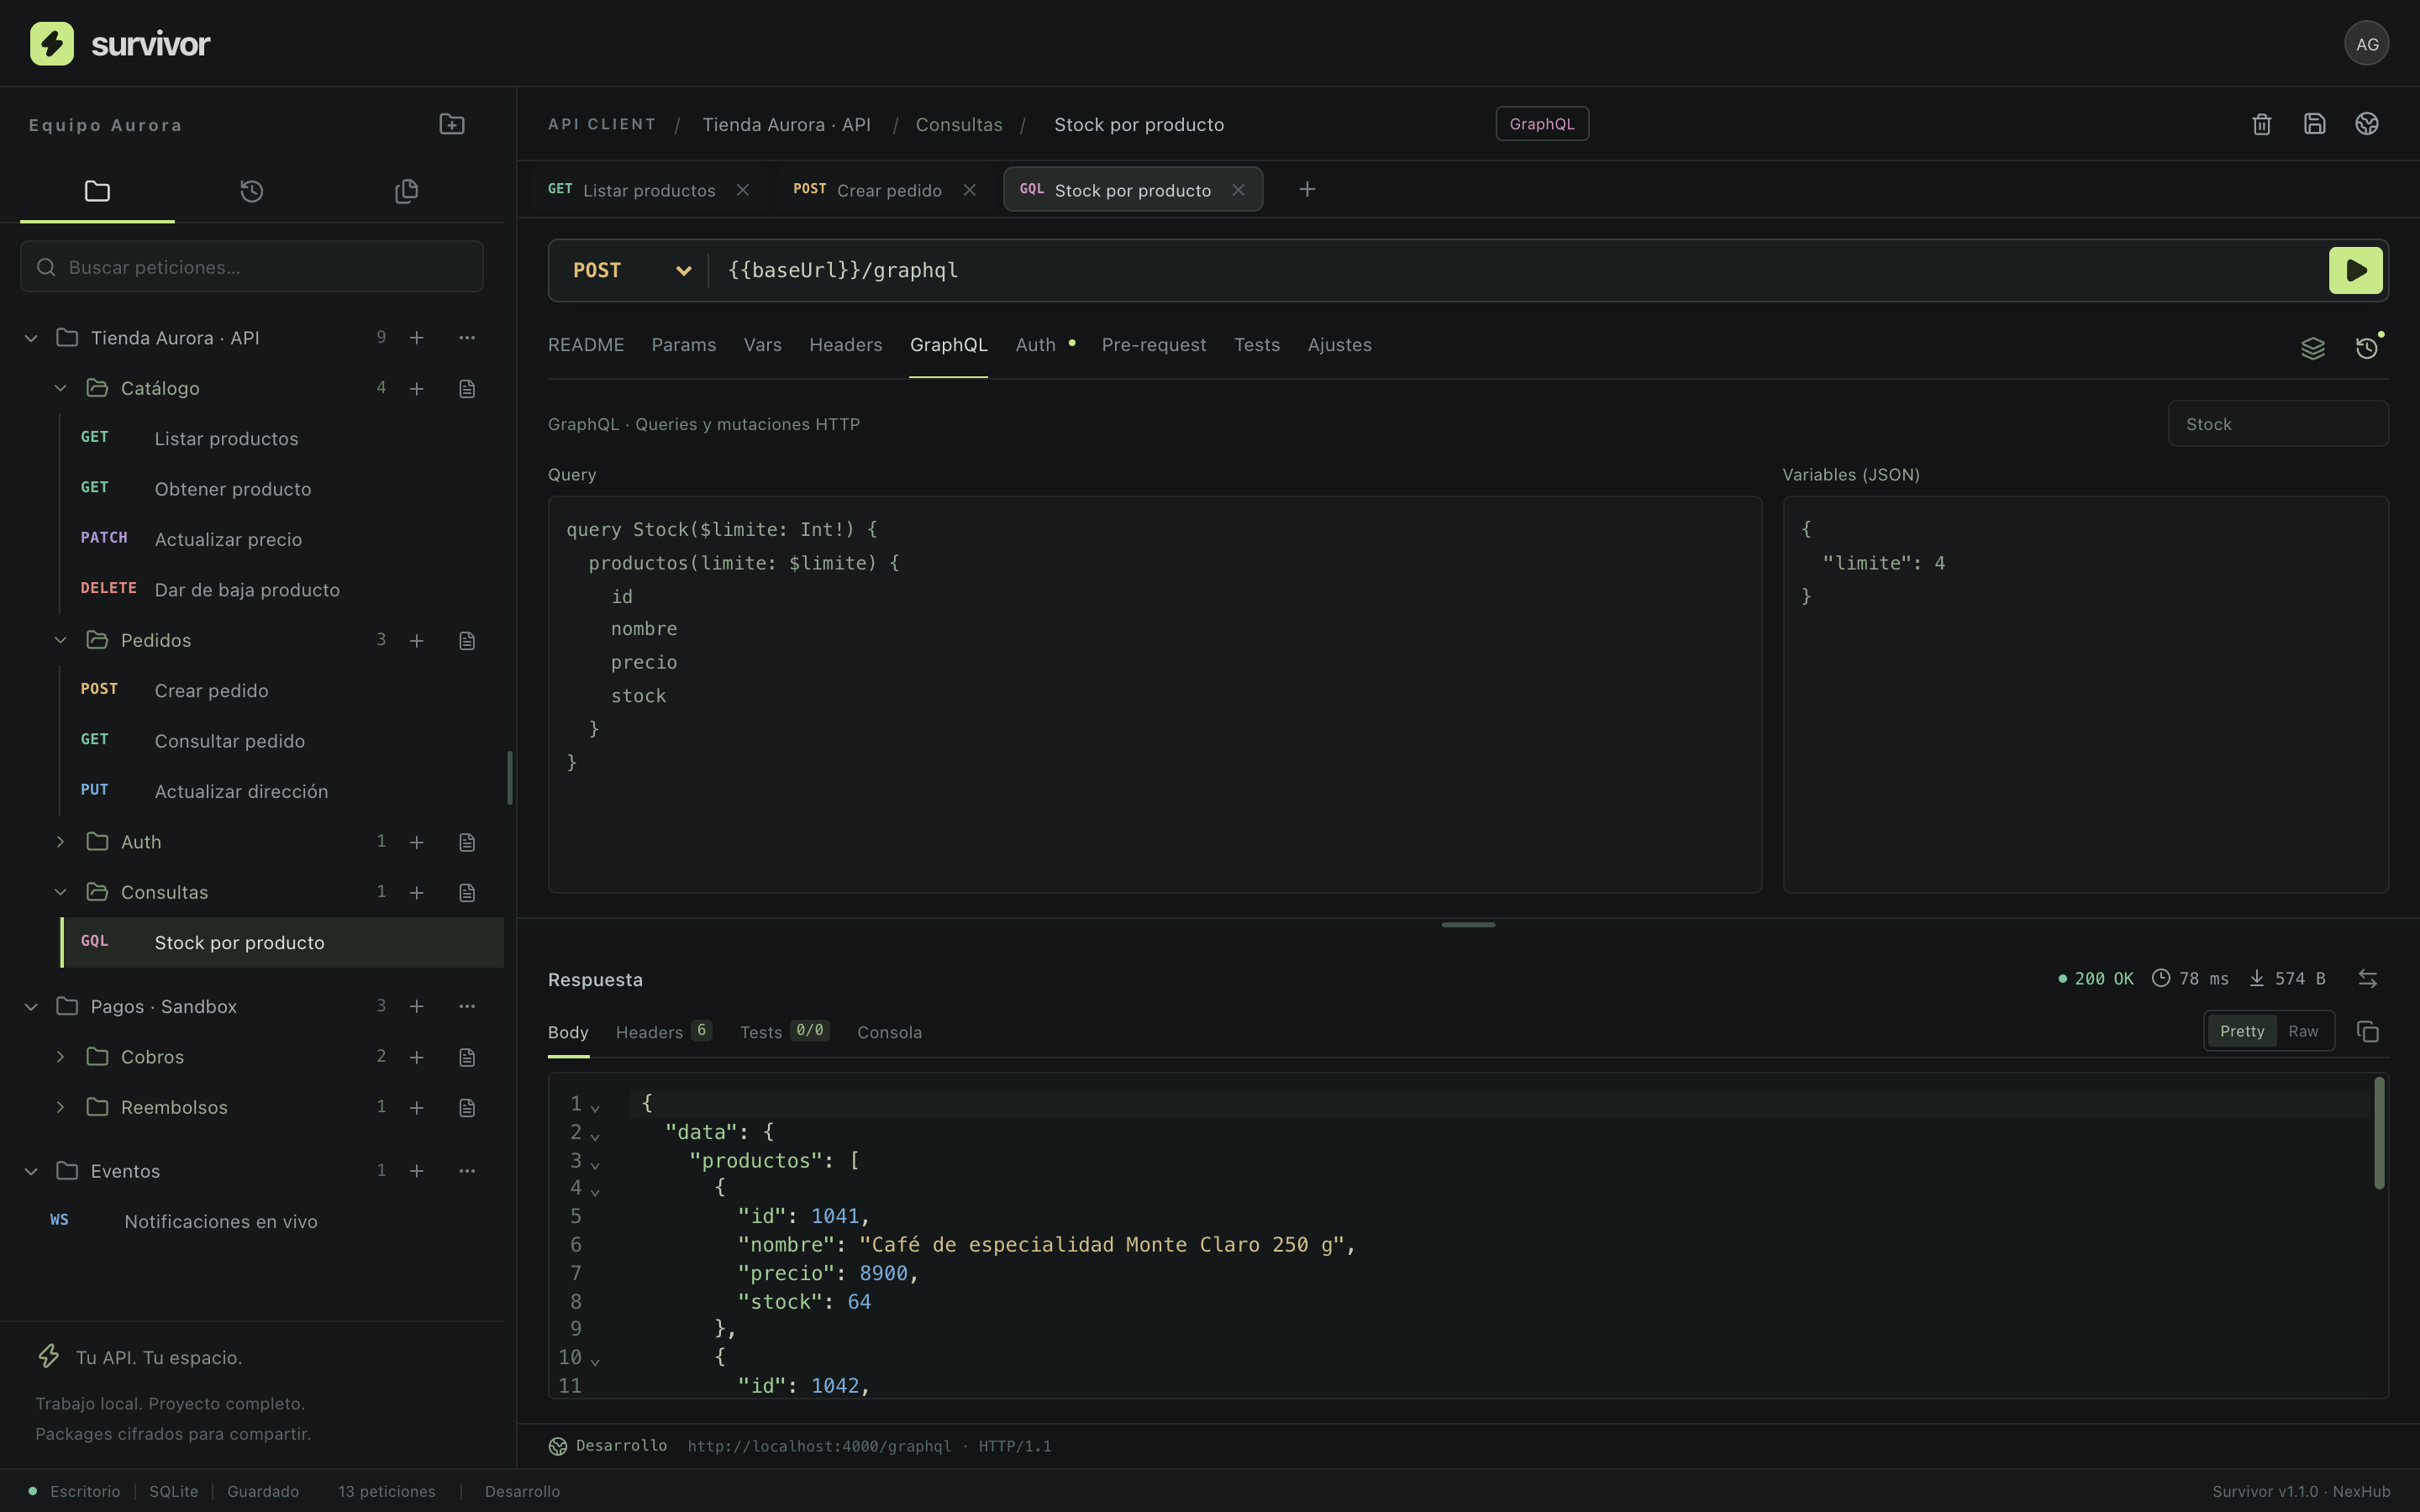
- GraphQL con validación previaQuery, variables JSON y nombre de operación. Valida sintaxis y variables antes de enviar; conserva data y errors para inspección y scripts.
- WebSocket y Socket.IOws/wss con headers y auth. Socket.IO con path, namespace, auth JSON, transporte y Esperar ACK. Log de mensajes con hora, dirección y evento.
- Ajustes de red por peticiónTimeout, verificación SSL, versiones TLS, suites de cifrado, conservar Authorization entre hosts, parser estricto y más. Se guardan por petición y se pueden restablecer.
Authorization Code + PKCE
Login en tu navegador o en una ventana integrada aislada. Callback local en 127.0.0.1, state aleatorio validado, vence a los cinco minutos.
Client Credentials y renovación
Credenciales por Basic o body, scope y audience. Renovación manual o automática antes de enviar si el token vence en 30 segundos. Hasta 20 tokens con nombre por autorización.
Firma al enviar
HS, RS, PS y ES en 256/384/512. Secreto o clave privada PEM, payload y headers con variables. Vista previa sin enviar. El secreto nunca viaja en el snippet.
Bearer, Basic, API Key y custom
API Key en header o query, Bearer y Basic con variables, o un script JavaScript propio con hooks antes de enviar y después de recibir. Todo heredable desde la colección.
OAuth 2.0 y JWT Bearer, sin salir de la petición
Se configura en Auth de la petición o en Autorización de la colección. Las peticiones heredan la de su colección; una autorización propia tiene prioridad. Los tokens quedan en SQLite y viajan en el Package cifrado.
- Tokens con nombreCada obtención agrega una entrada sin pisar las anteriores. Elegís cuál usar, lo guardás a mano o lo borrás con confirmación.
- Parámetros avanzados por etapaFilas propias para autorización, token y renovación: prompt, login_hint, resource o lo que pida tu proveedor, con variables.
- Importación desde PostmanReconoce flujo, PKCE, destino del token y parámetros. Si Postman omitió cómo se autentica el cliente, Survivor lo resuelve y te avisa de los flujos que no soporta.
- Errores que se entiendenUn invalid_client se muestra en un modal con HTTP, código y mecanismo usado. Sin reintentos silenciosos ni cambios de mecanismo por tu cuenta.
// Tests · se ejecuta al recibir la respuesta
const data = sv.response.json();
sv.environment.set("token", data.token);

sv.test("Status 200", () => {
  sv.expect(sv.response.code).to.equal(200);
});JavaScript antes y después de cada petición
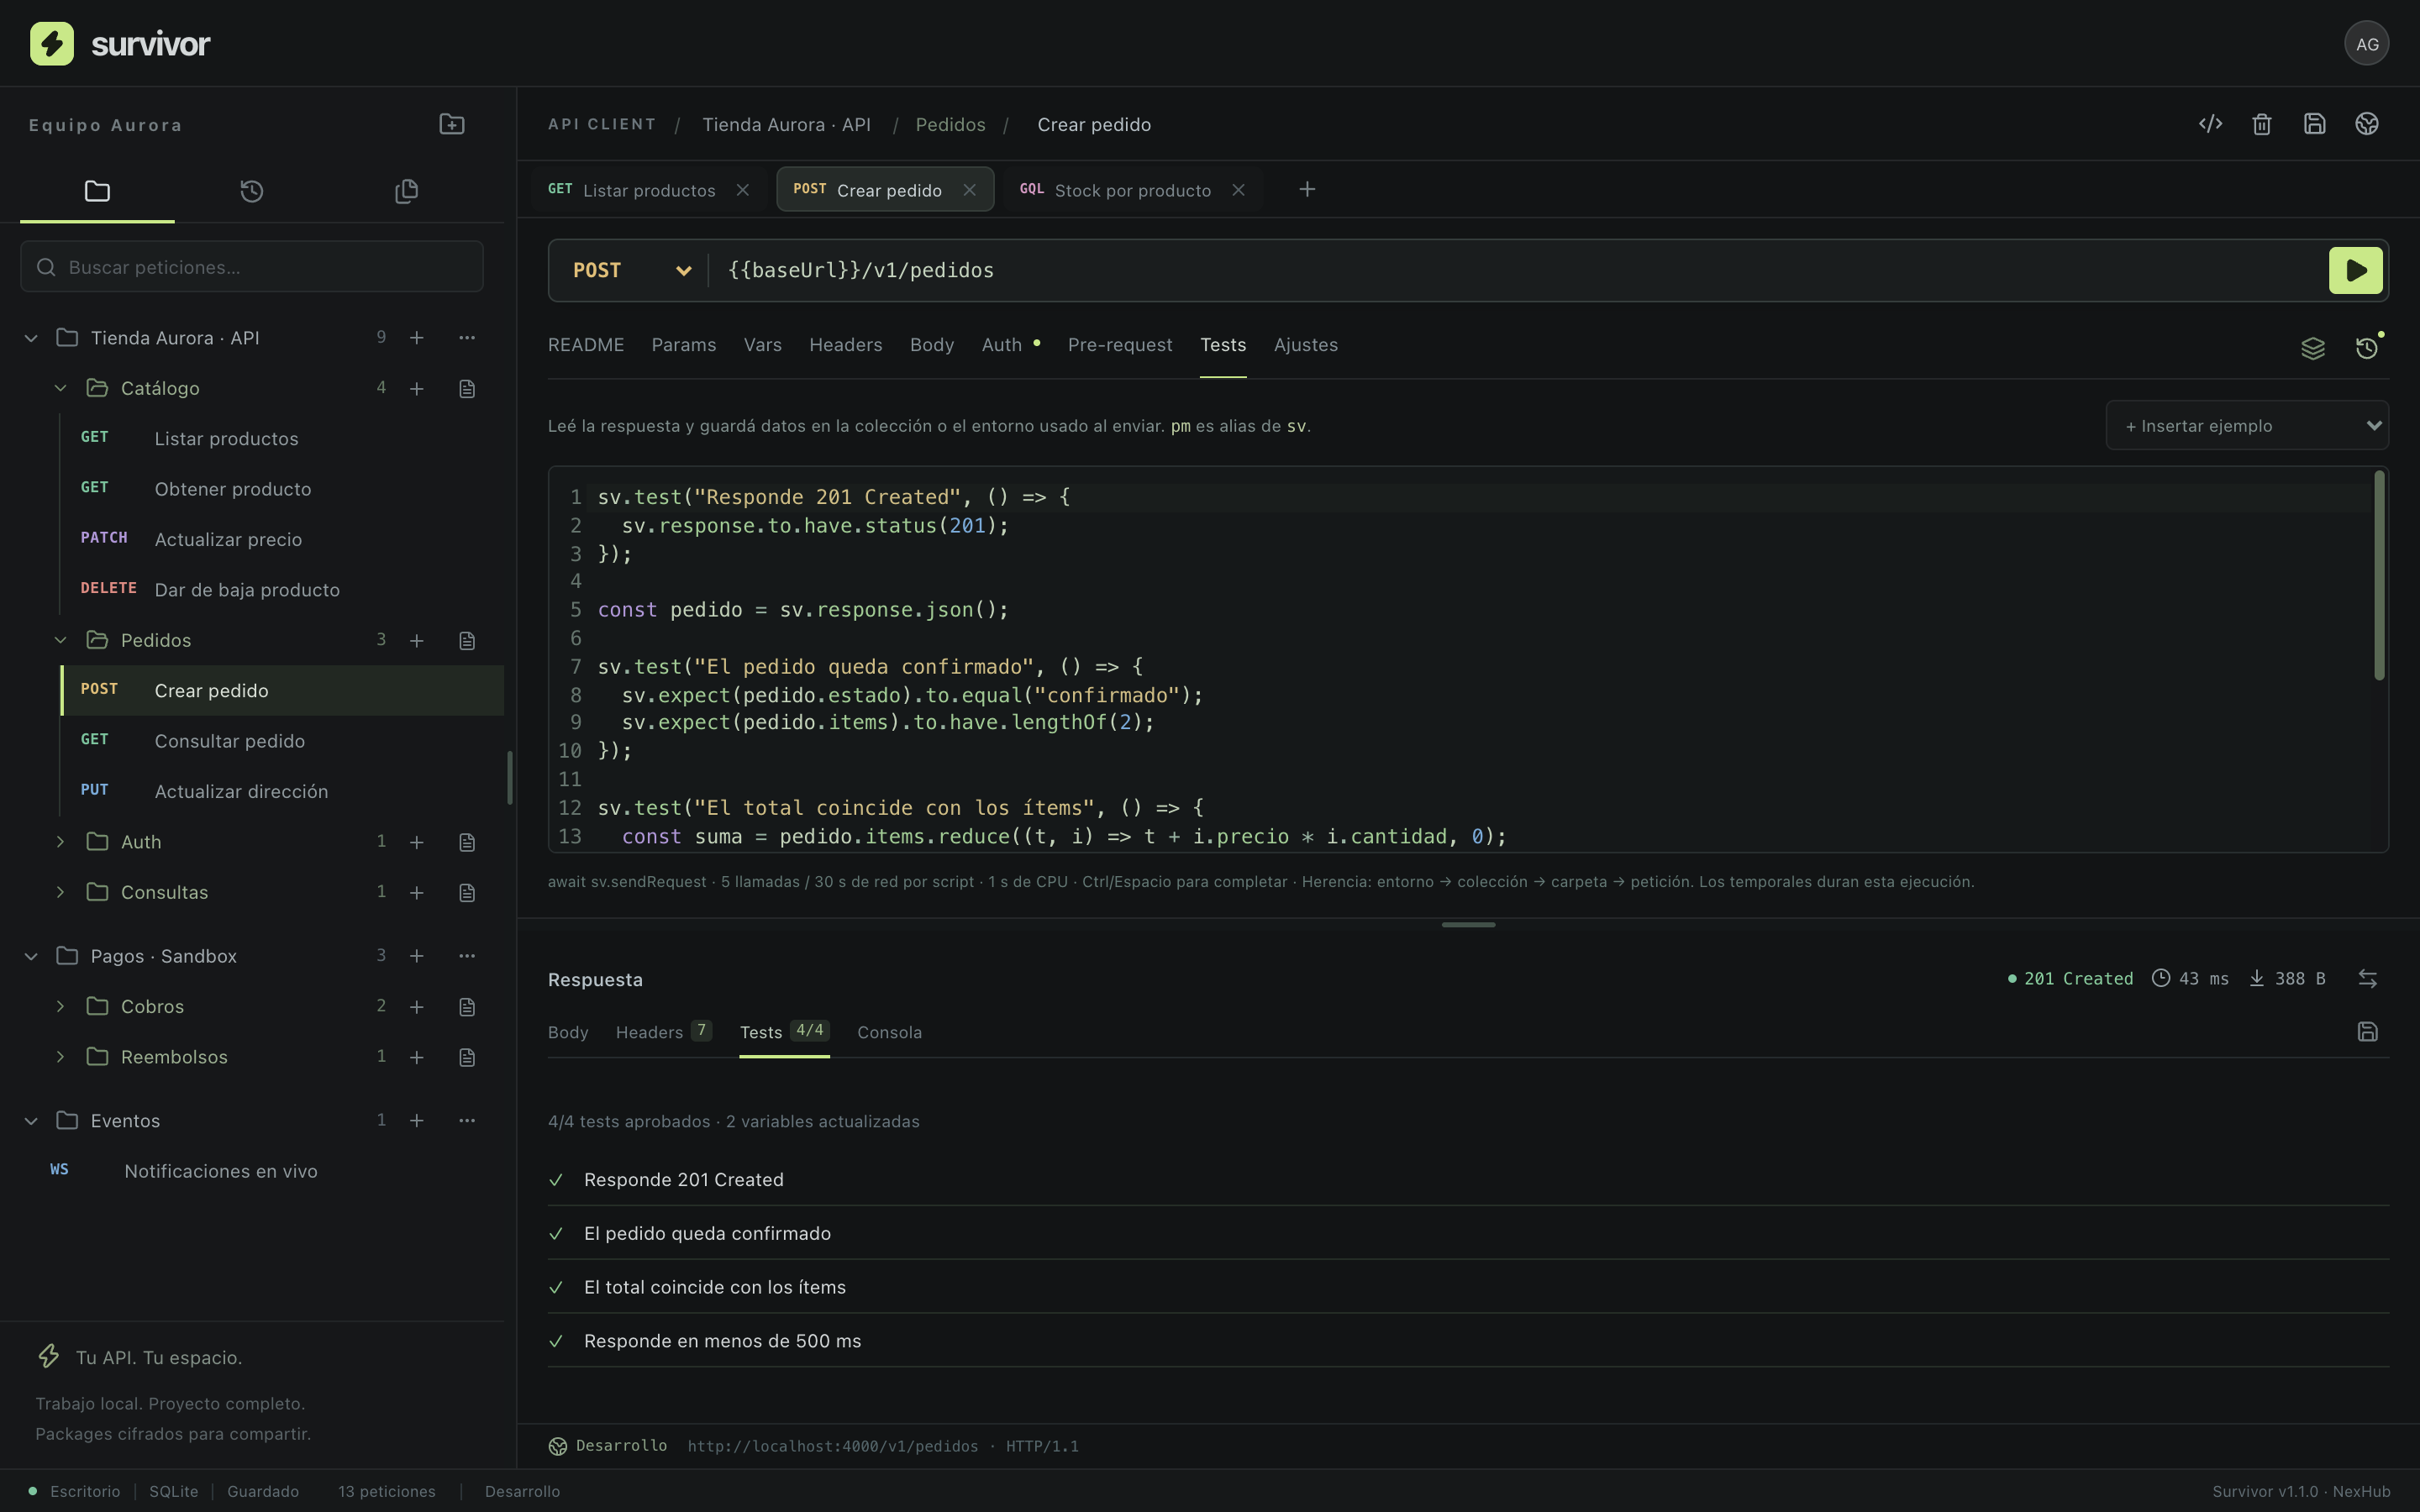
Pre-request prepara variables y headers. Tests lee la respuesta, escribe en el entorno y registra aserciones. El objeto se llama sv, y pm es el mismo objeto: las colecciones importadas de Postman corren sin renombrar su código.
- Editor con autocompletado y ejemplosCodeMirror con numeración, resaltado y ejemplos insertables para login, variables y tests.
- Consultas auxiliares desde el scriptawait sv.sendRequest(...) usa el mismo motor HTTP y el cookie jar del workspace. Hasta 5 llamadas por script.
- Sandbox aisladoQuickJS en WebAssembly con límites de memoria, CPU y tiempo. Sin acceso a Node, al disco ni a la app. Un error en Pre-request detiene el envío.
- Importá y exportá colecciones PostmanColección, carpetas y petición conservan su orden de scripts. Cuando una colección usa APIs que todavía no están disponibles, la importación lo avisa.
Cada endpoint tiene historia, y cada ejecución también
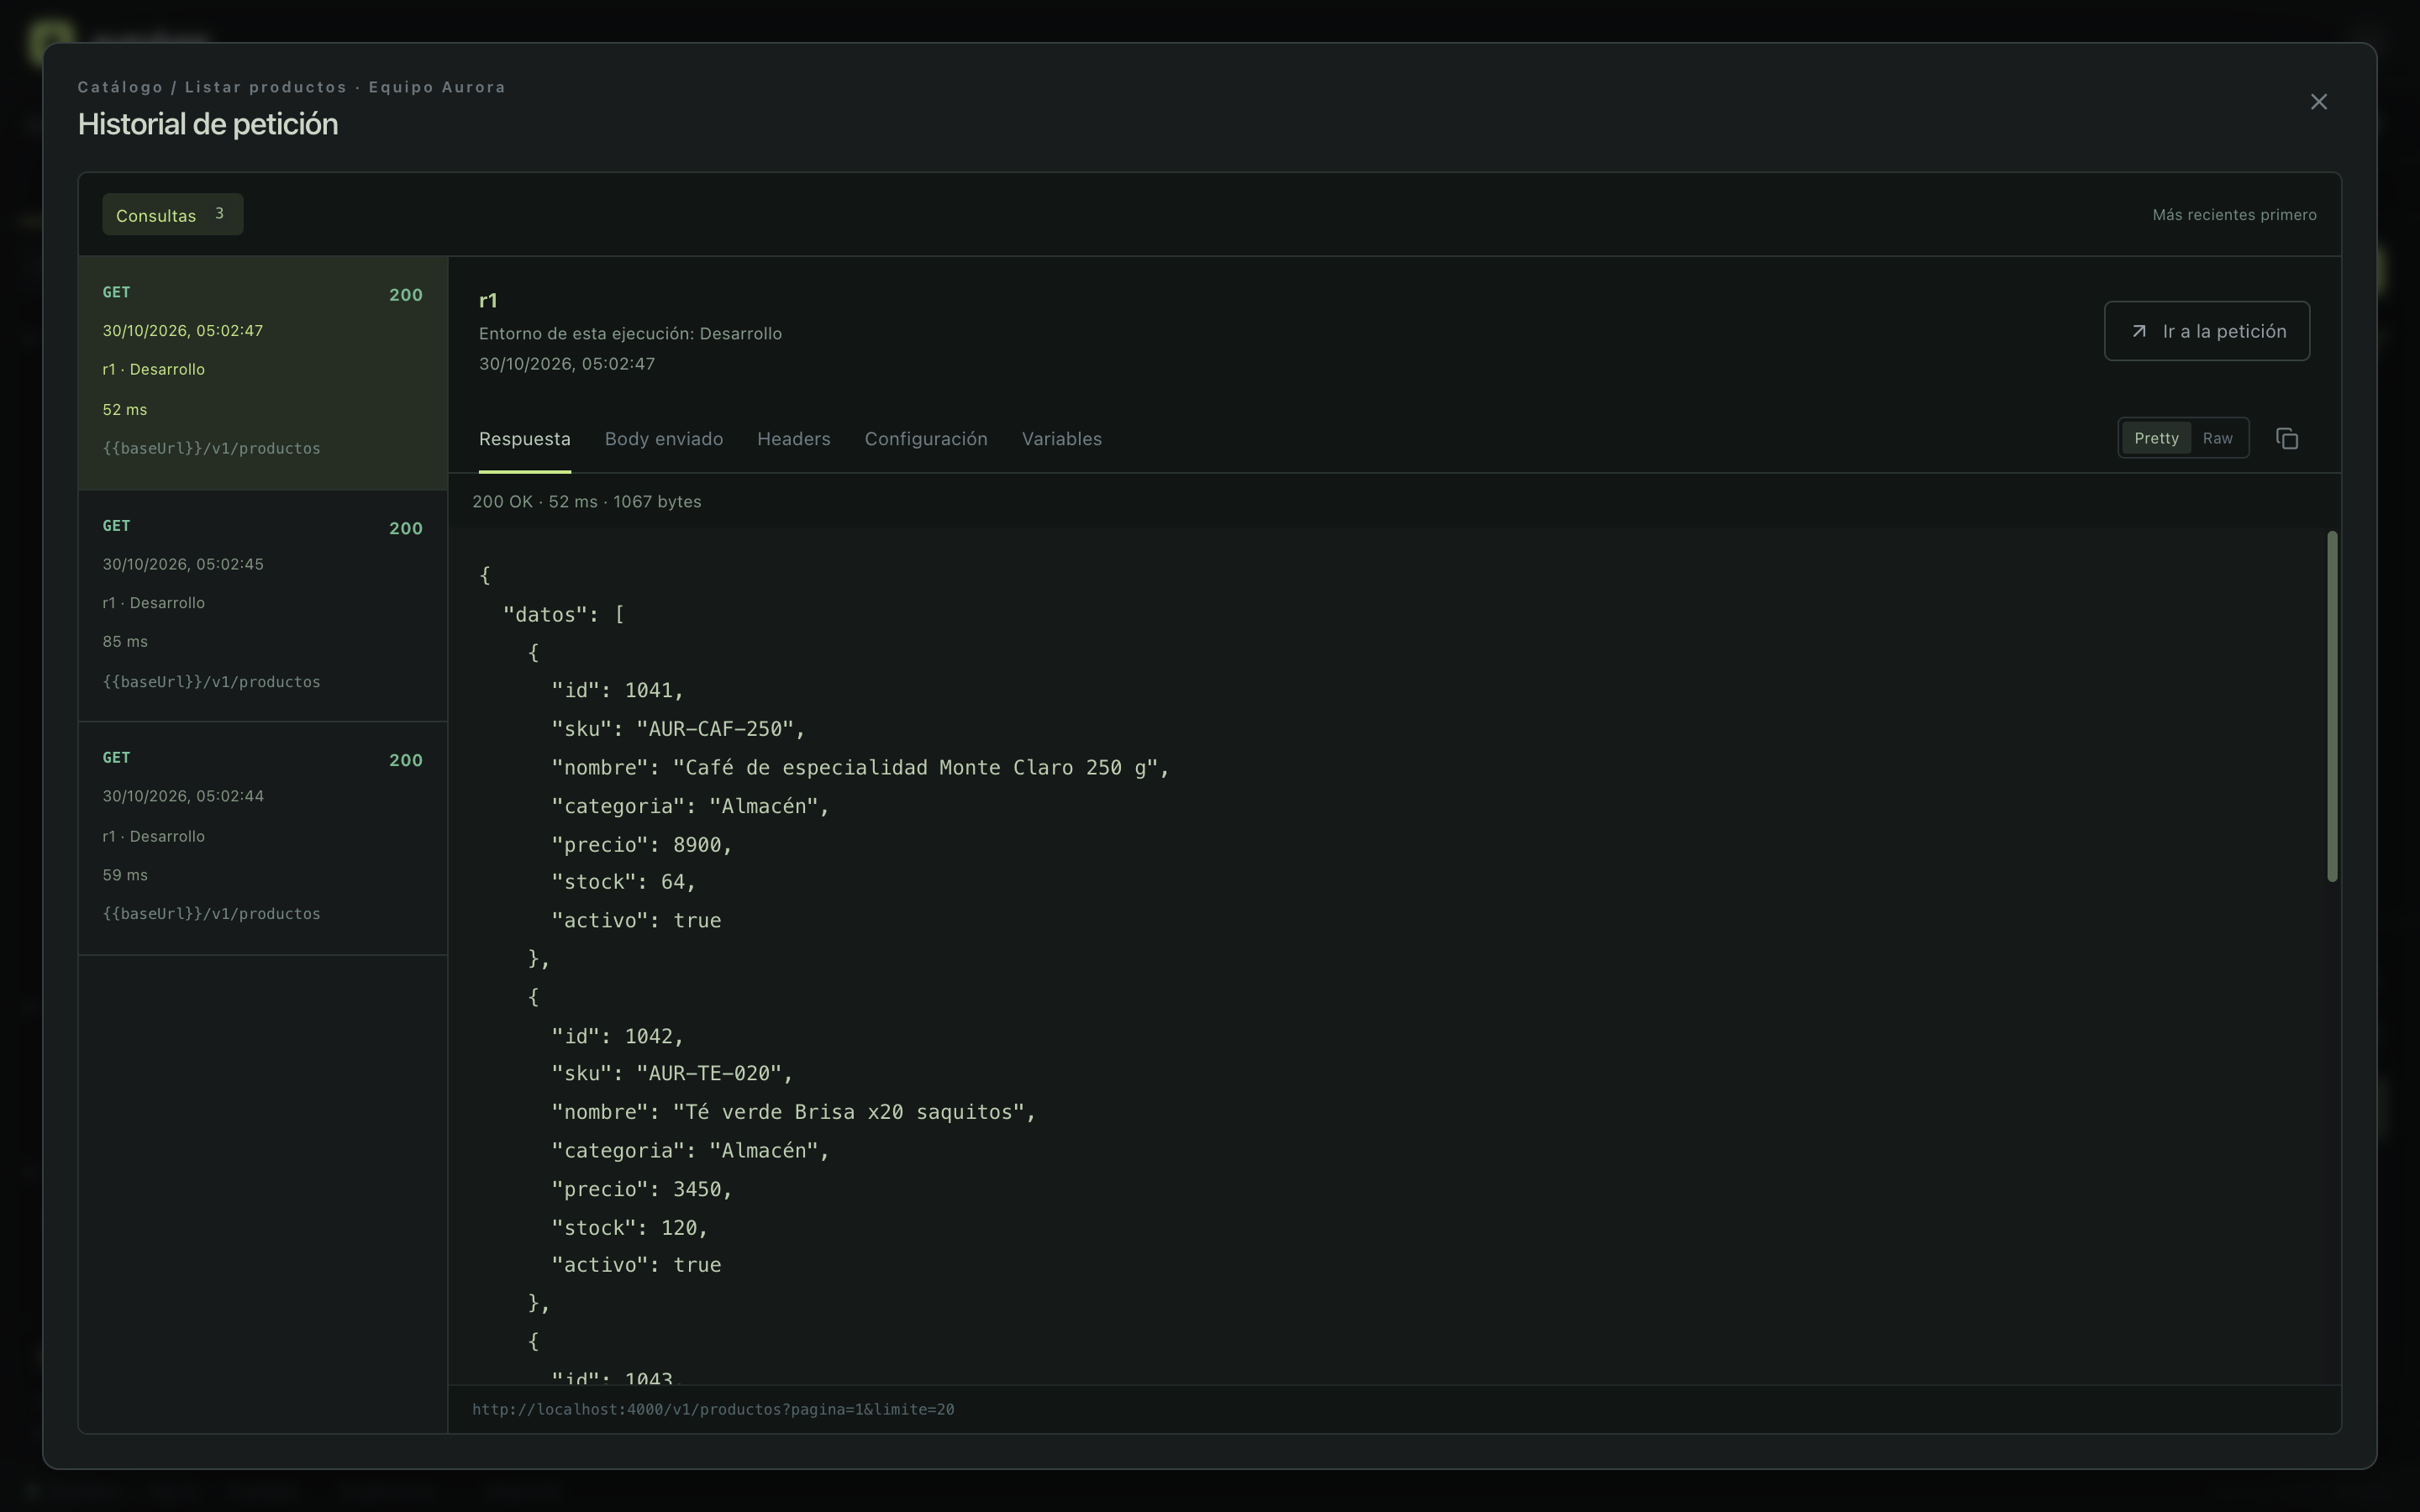
Guardar crea r1, r2, r3 cuando cambia la configuración. Cada envío queda registrado con el body realmente enviado, la respuesta completa, la revisión y el entorno que se usó.
- Revisiones con vista Visual y JSONConsultá params, headers, body, auth, scripts y ajustes de cualquier revisión sin tocar el borrador. Restaurar como borrador conserva la historia.
- Historial automáticoToda consulta REST o GraphQL se conserva: body enviado después de los scripts, respuesta, headers, redirecciones y errores de conexión.
- Capturas con nombre y versiónGuardá una respuesta como Contrato de productos · v1 y compará versiones después. Recibir otra respuesta no las cambia.
- Pestañas que no pierden trabajoCerrar con cambios pregunta: guardar, descartar o cancelar. Se reordenan por arrastre, se reabren las últimas 50 cerradas y reiniciar recupera pestañas, selección y paneles de cada workspace.
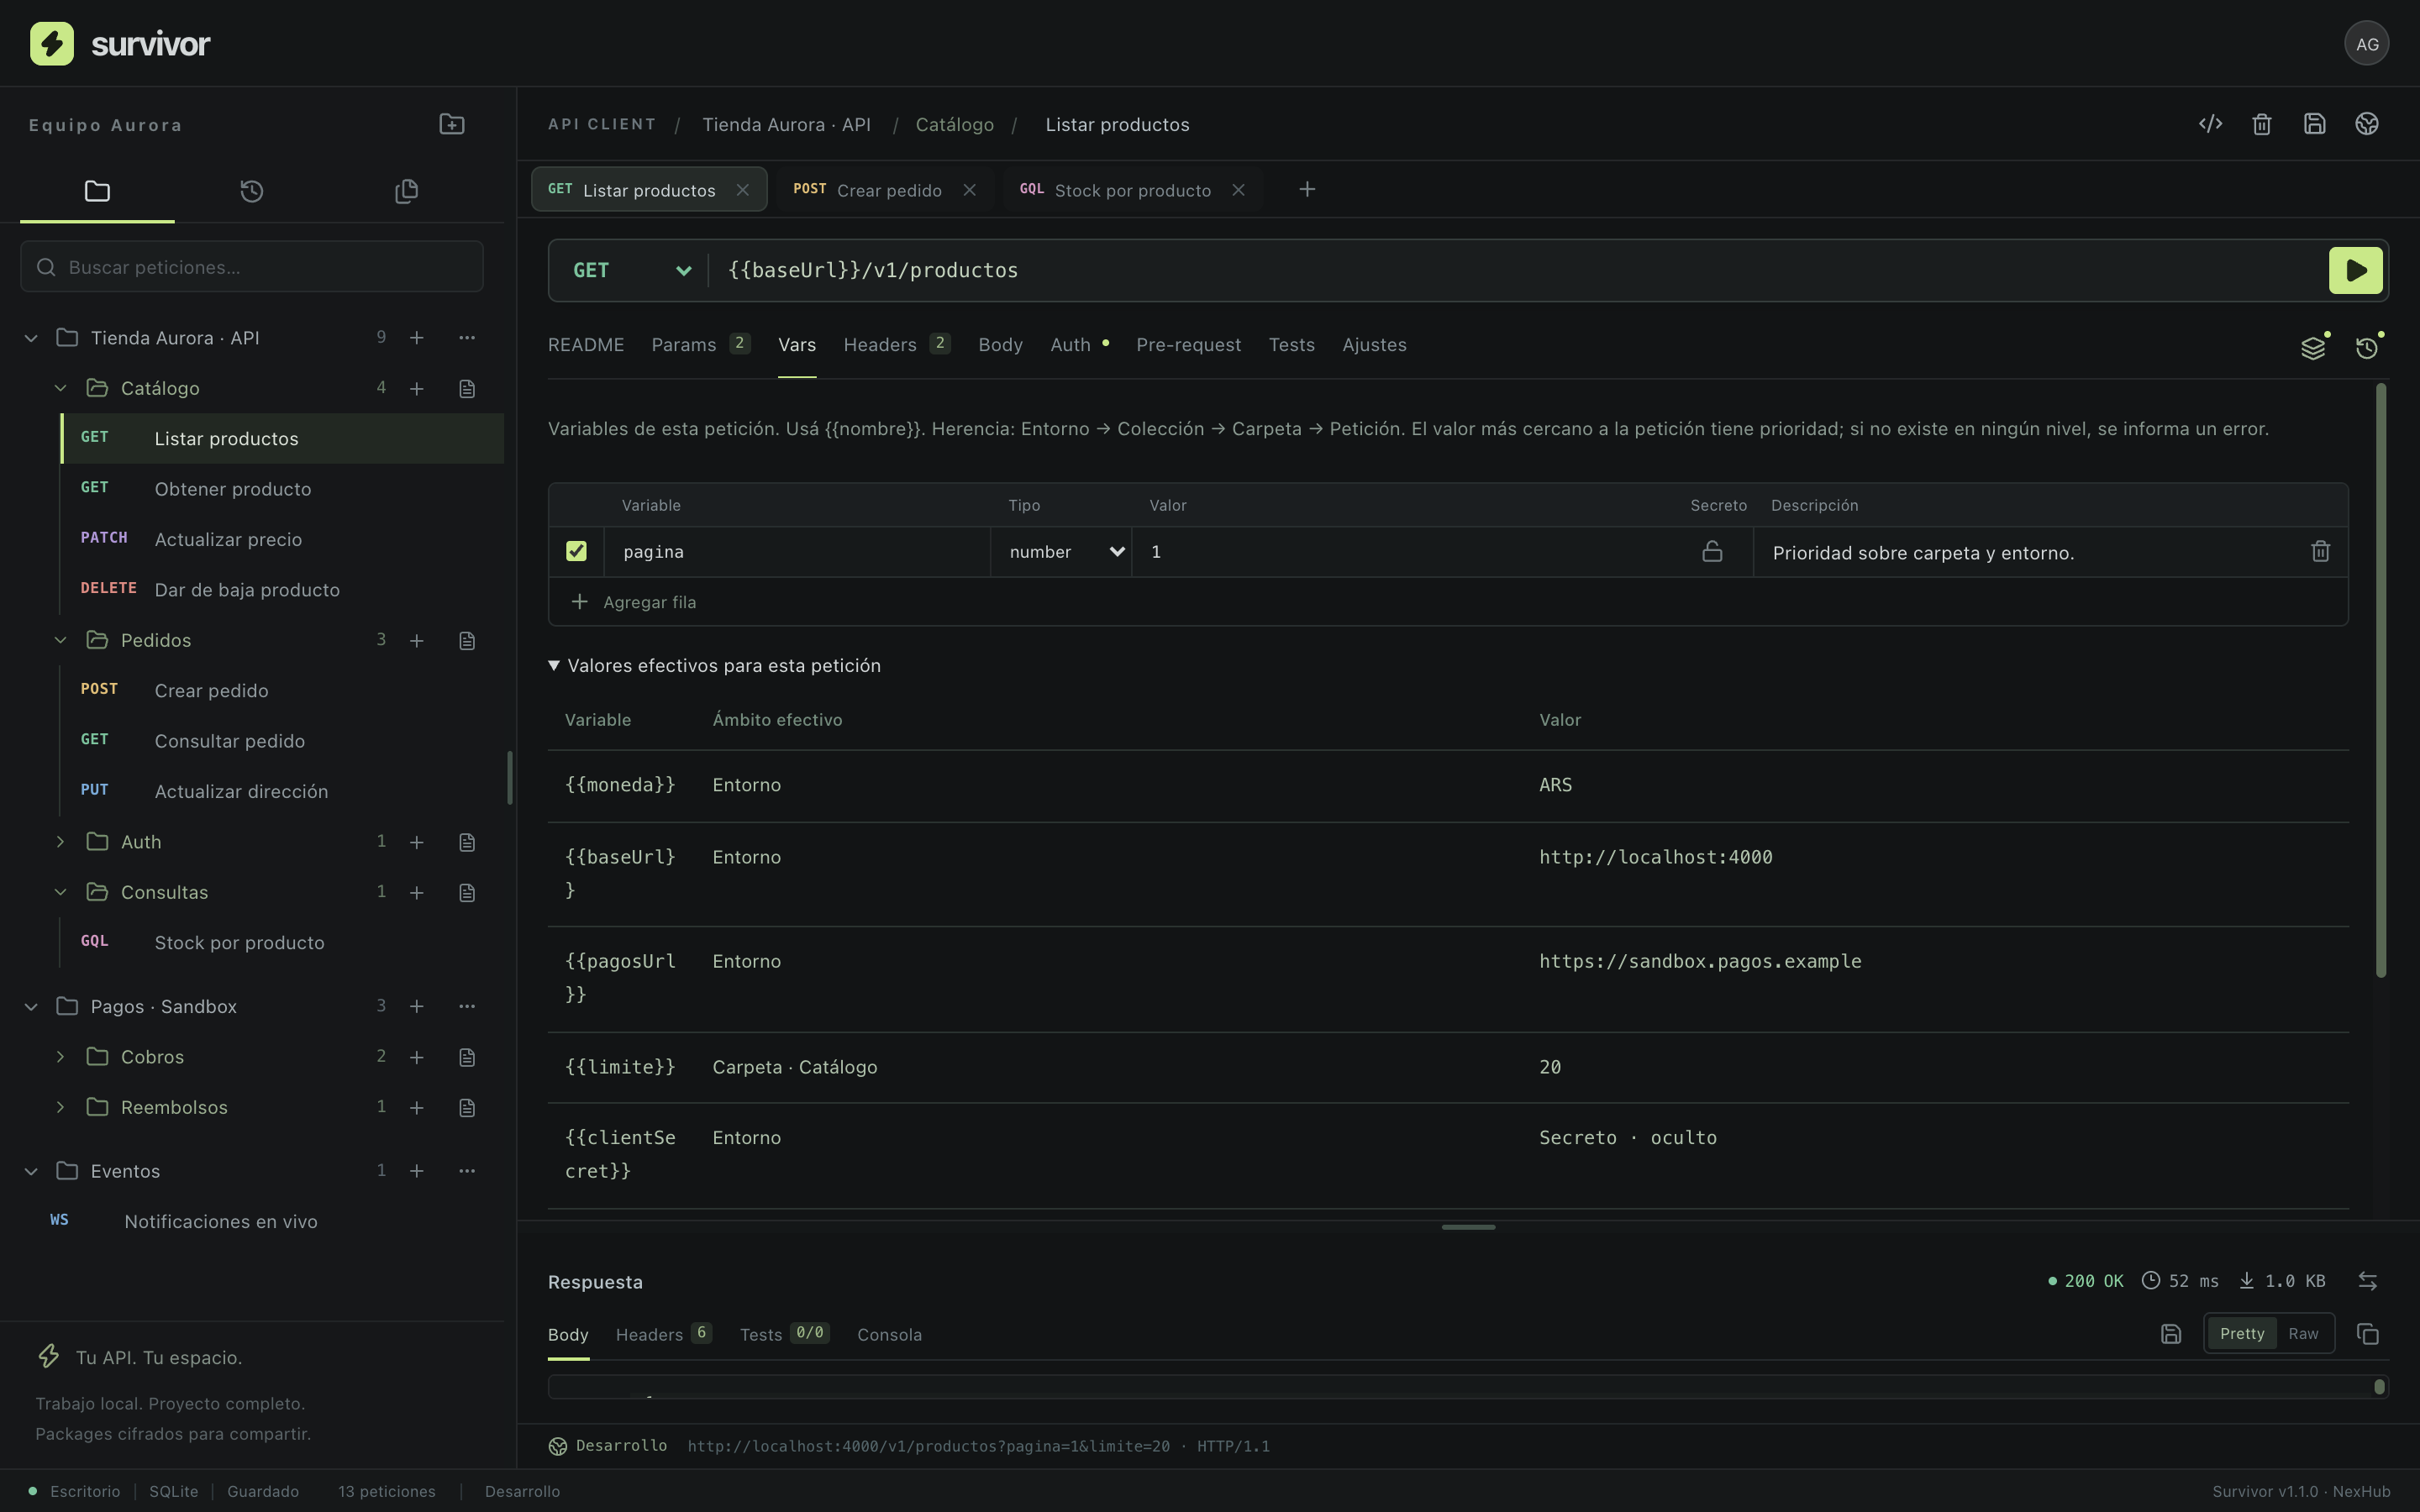
Auth, variables y scripts compartidos
La colección tiene su propio detalle: resumen, autorización, scripts, variables y ejecuciones. Las peticiones nuevas heredan la auth; las existentes conservan la suya.
- Autorización heredadaSin autenticación, API Key, Basic, Bearer, OAuth 2.0, JWT Bearer o JavaScript personalizado con hooks antes de enviar y después de recibir.
- Login por endpointUn ejemplo insertable llama al endpoint de login, valida el token y lo guarda en la colección o en el entorno activo.
- Variables con tipo y secreto, en cuatro nivelesEntorno, colección, carpeta y petición, por cercanía: la más cercana a la petición gana, y los scripts pueden leer y escribir en cada nivel. Los entornos se duplican con o sin valores locales.
- README en MarkdownCada endpoint, carpeta y colección puede llevar su propio README, para dejar documentado cómo se usa.
- Mover peticiones entre carpetasReorganizá la colección arrastrando las peticiones a otra carpeta.
- Árbol de carpetasLas colecciones importadas con Carpeta / Subcarpeta / Petición se muestran como árbol, con búsqueda que abre las coincidencias.
Biblioteca del workspace y HTTPS con certificado cliente
Los adjuntos y los certificados viven dentro del workspace, con directorios y referencias estables: renombrar o mover un archivo no rompe las peticiones que lo usan.
- Archivos organizados por carpetaImportá, extraé una copia al disco o eliminá con confirmación. Hasta 20 MiB por archivo y 2000 archivos por workspace.
- Body binario y multipart por referenciaElegís el archivo de la biblioteca; el motor genera el multipart o envía los bytes tal cual.
- mTLS con PEM o PFX/PKCS#12Certificado + clave, o .pfx/.p12 con contraseña que admite variables. CA personalizada independiente. Aplica a HTTP/1.1, HTTP/2, WSS y Socket.IO.
- Credenciales acotadas al origenUna redirección a otro host conserva la CA pero retira certificado y clave. Las consultas auxiliares solo heredan credenciales dentro del mismo origen.
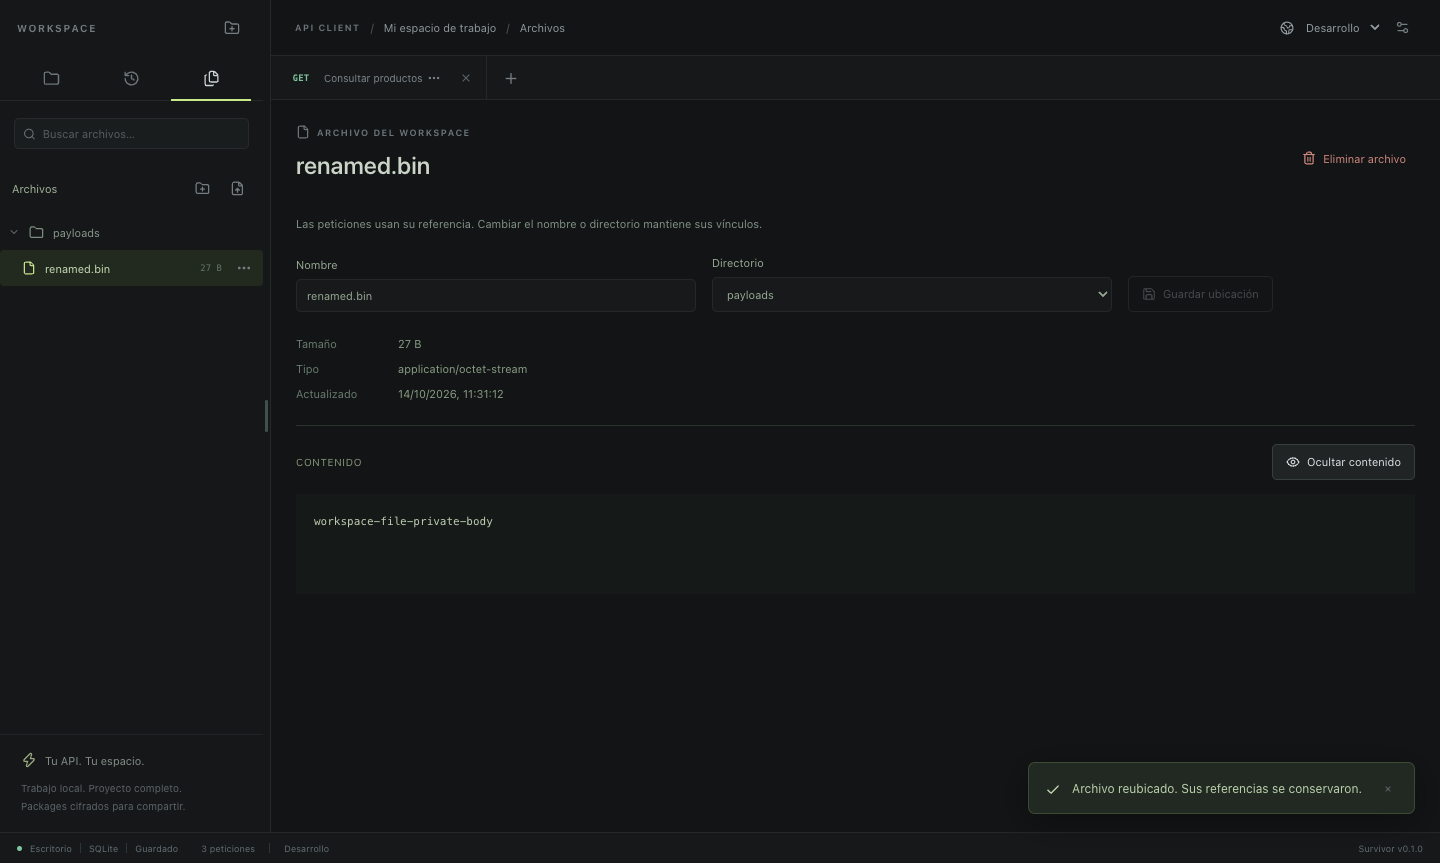
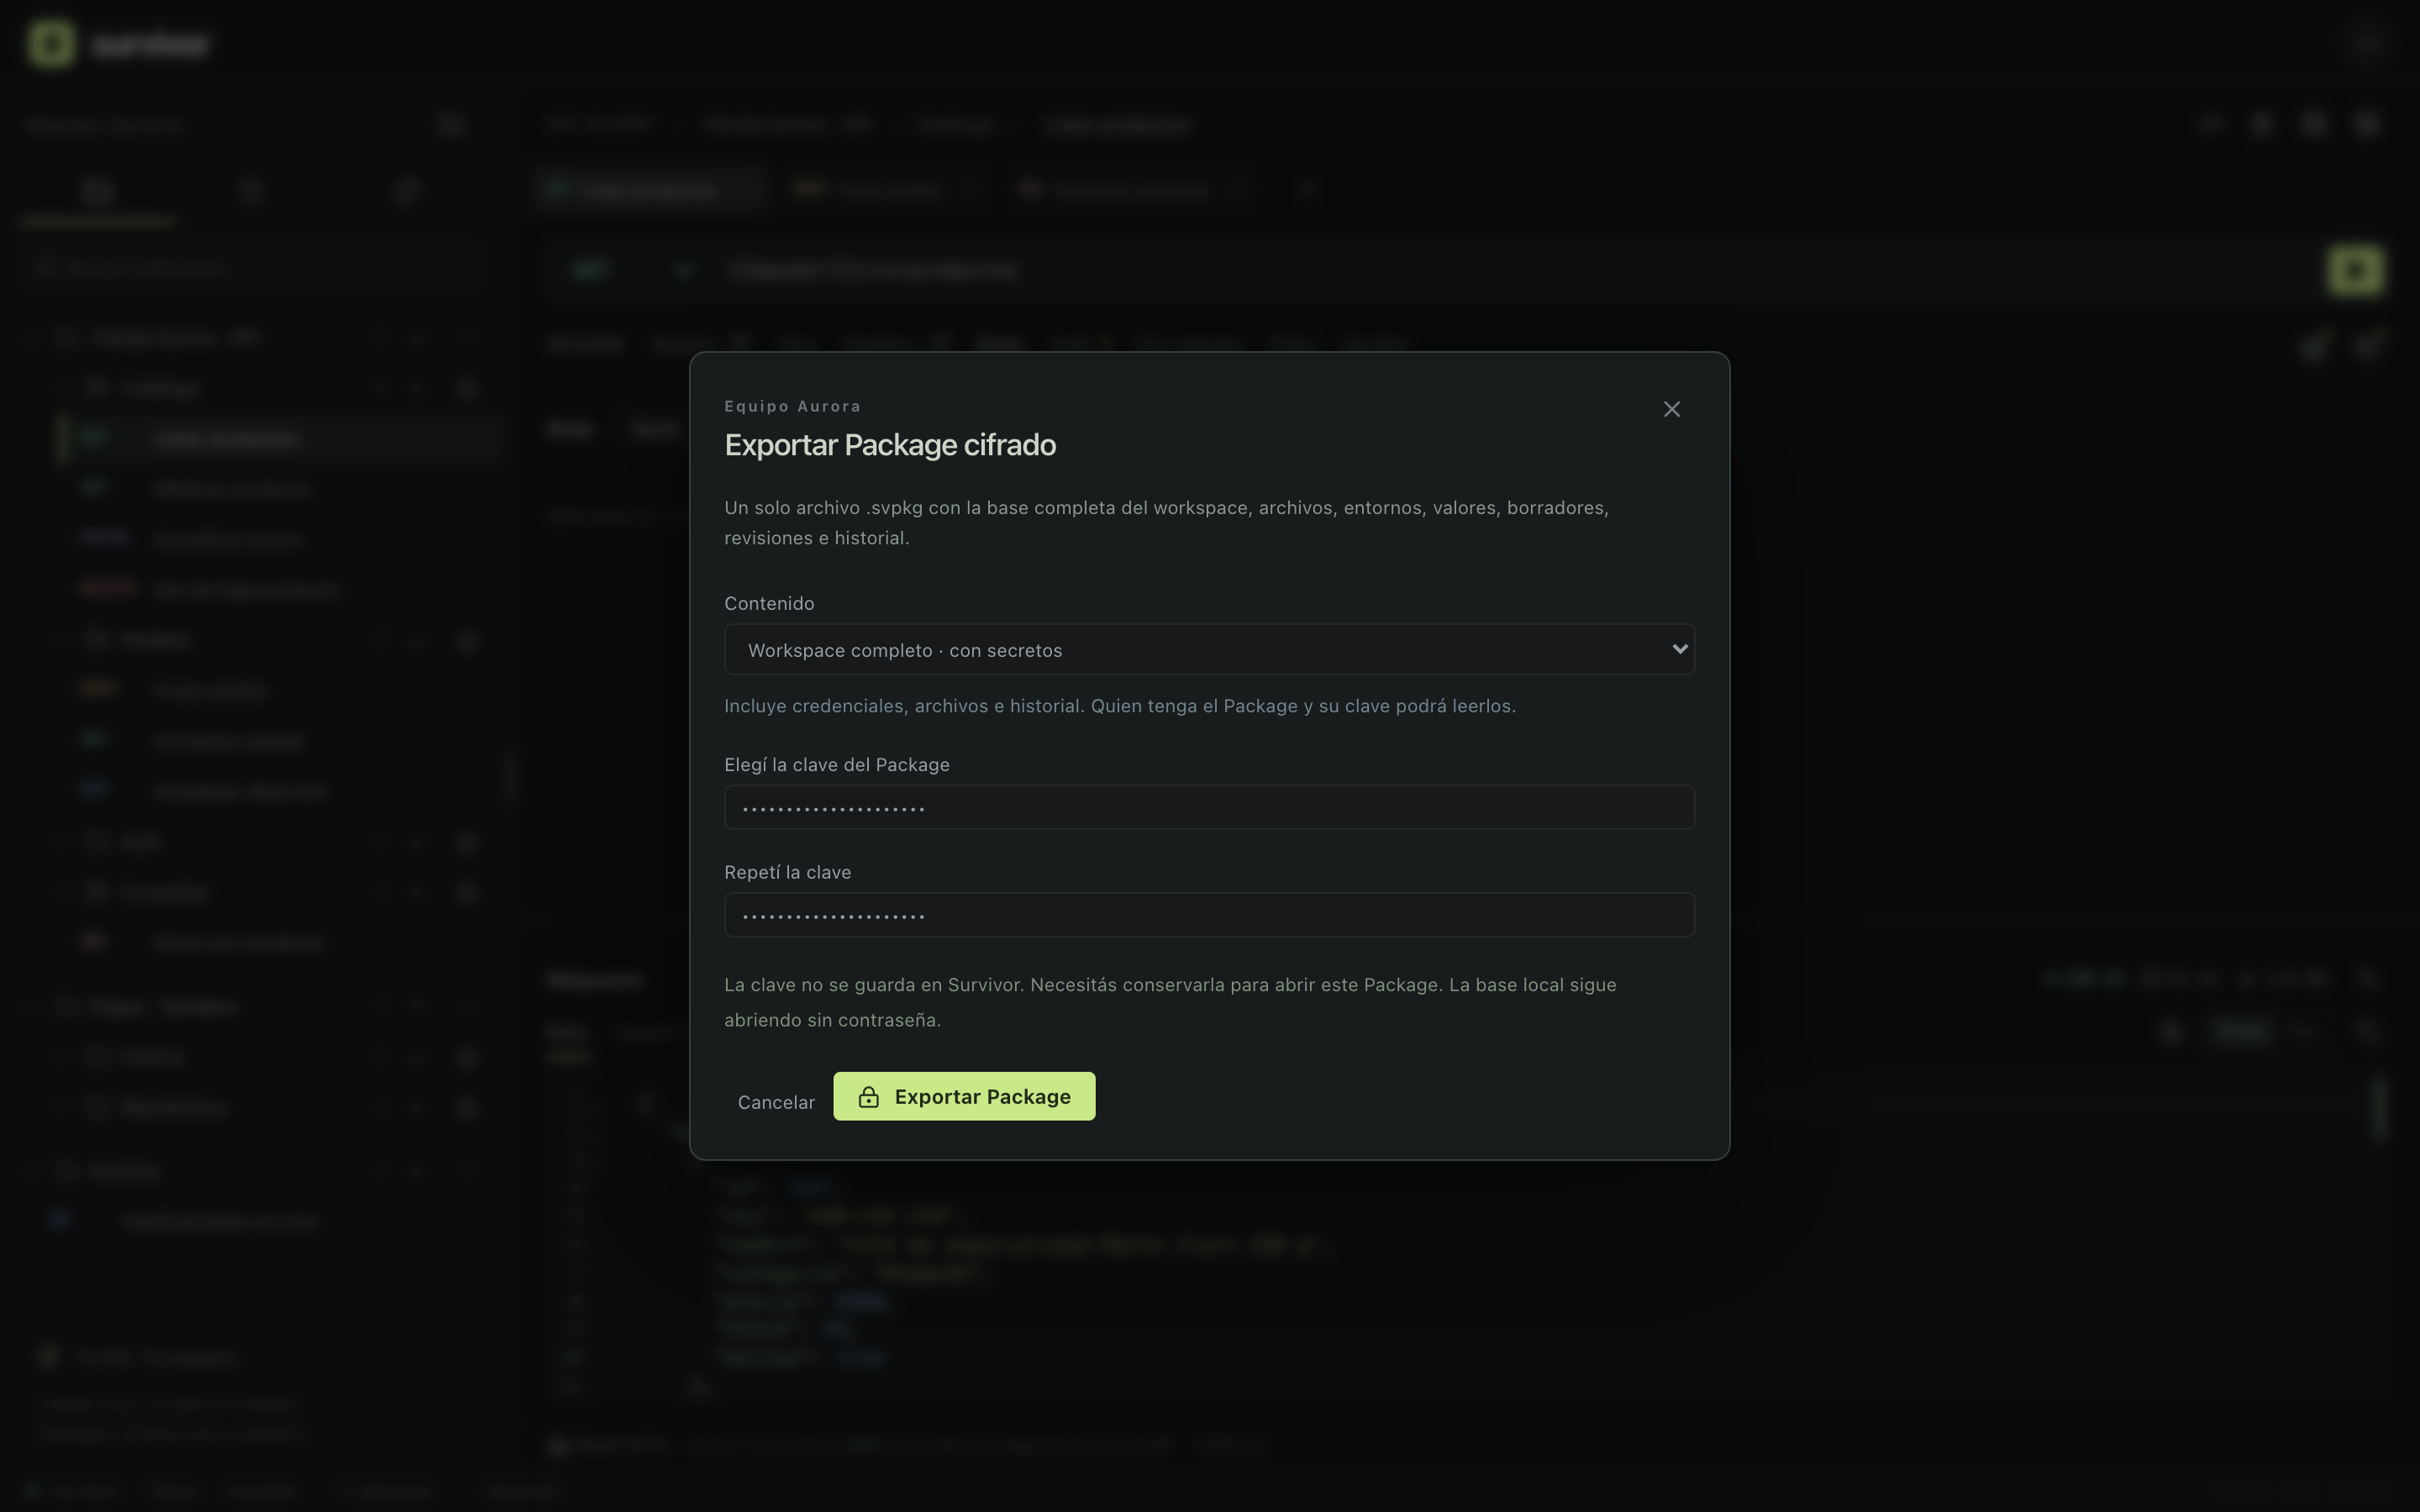
Un solo archivo con todo el proyecto. Cifrado con tu clave.
Exportar Package genera un .svpkg con la base SQLite portable del workspace: colecciones, entornos y valores, archivos, sesión, borradores, revisiones, ejecuciones y respuestas guardadas. Importarlo crea un workspace nuevo, aislado del original.
La base local de tu perfil abre sin contraseña, con permisos restringidos. Los exports JSON de colección y entorno siguen siendo interoperables y no van cifrados. También podés exportar un Package como plantilla: sin valores privados, historial ni adjuntos, para compartir la estructura; revisá igual el texto libre, los bodies y los scripts antes de enviarla.
Survivor para equipos, con un servidor por empresa.
Desktop sigue siendo gratuito y local. Para equipos, estamos desarrollando Survivor Server: un servidor dedicado por empresa al que se conecta el mismo Desktop, desde Perfil → Conectar a una empresa. El editor es el mismo en modo Personal y Empresa; cambia dónde viven los datos y quién tiene acceso.
Workspaces compartidos con permisos
Roles, recursos y credenciales concedidos por persona, con cuotas y retención administrables. Los borradores y el historial privados no se publican al resto del equipo.
Administración web
Una consola para gestionar usuarios, workspaces, accesos y sesiones. La web es solo para administrar: las peticiones se ejecutan desde Desktop.
Desde tu PC o desde el servidor
Esta PC corre dentro de Desktop, sin agente aparte. El servidor ejecuta donde la empresa lo autorice, por ejemplo para llegar a una red interna.
Revisiones con autor
Cada guardado con cambios recibe su número por petición y queda con quién lo confirmó. Se busca por nombre o por usuario en toda la historia.
Conflictos a la vista
Si dos personas cambian lo mismo, Survivor avisa y permite comparar. No hay coedición carácter por carácter ni fusión automática.
Respaldo y recuperación
El servidor contempla papelera, backups y restauración. Quién opera cada instancia y bajo qué condiciones se acuerda por contrato.
Todavía no tiene fecha ni precios, y no está a la venta. Si tu equipo lo necesita, contanos cómo trabajan.
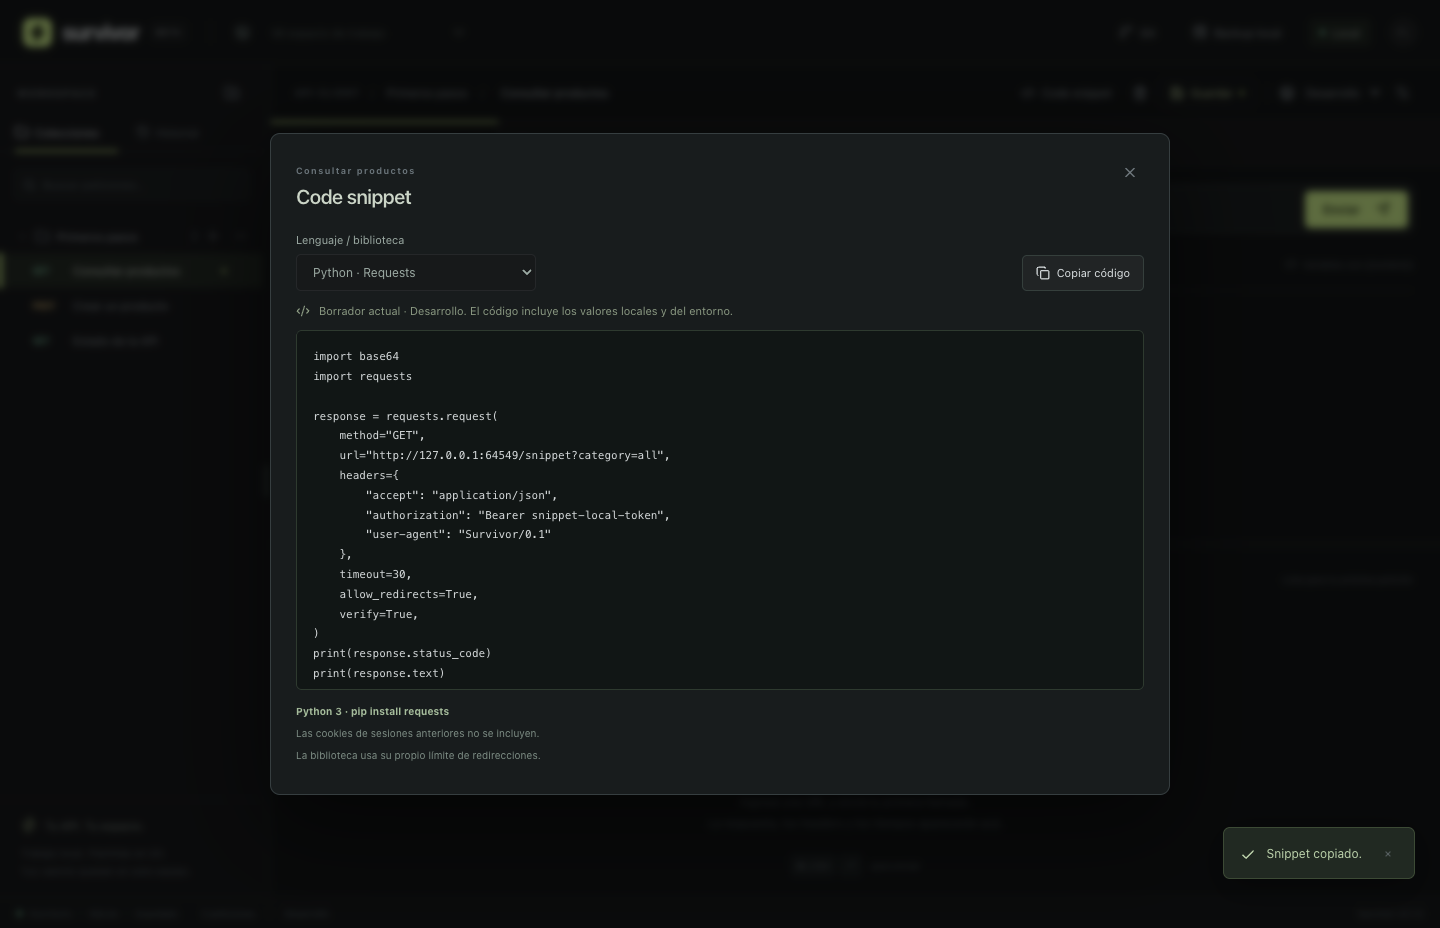
Hablar con el equipoDe la petición al código, en diez lenguajes
El generador parte del borrador actual y resuelve las variables del entorno seleccionado. No ejecuta la petición ni los scripts; el código se copia solo cuando accionás el botón.
Conserva parámetros habilitados, auth Bearer/Basic, headers y la serialización del body. Multipart y binarios se reconstruyen en Base64. El generador indica qué ajustes necesita adaptar cada biblioteca.
Pensado para no soltar el teclado
⌘ en macOS, Ctrl en Windows. La guía completa vive en Ayuda → Atajos de teclado.
Lo que nos preguntan antes de probarlo
Para Windows 10 y 11 (x64), desde Microsoft Store, y para macOS, desde Mac App Store: buscá "NexHub Survivor" o usá los botones de descarga de esta página. Se actualiza sola a través de la tienda. Al instalarla aceptás los términos y condiciones de uso, y la política de privacidad explica qué se guarda y qué no; ambos están publicados en terminos.nexhub.com.ar.
Survivor Desktop es gratuito. Se instala desde Microsoft Store o Mac App Store sin cuenta de Survivor, sin tarjeta y sin período de prueba que venza. Las fichas de las tiendas son la fuente oficial de esa información.
En el modo Personal, no. Survivor trabaja con un perfil local y guarda todo en una base SQLite en tu equipo, sin registro, login ni sincronización con un servidor nuestro. Solo si tu empresa te da acceso a una instancia de la edición empresarial, te conectás con la cuenta que te asigne su administrador.
Sí. Importás el JSON de colección o entorno y los scripts corren con pm como alias de sv: variables, entorno, tests, expect y sendRequest. Las APIs avanzadas como globals, cookies, runner, visualizer y require todavía no están disponibles, y la importación te lo avisa cuando las detecta.
Bearer, Basic, API Key en header o query, OAuth 2.0 y JWT Bearer, además de un script JavaScript propio. OAuth 2.0 cubre Authorization Code con o sin PKCE, Client Credentials, tokens existentes y renovación con refresh token; no implementa Implicit ni Password Grant. JWT Bearer firma al enviar con HS, RS, PS o ES. Todo se puede heredar desde la colección.
En modo Personal no hay telemetría ni cuenta. Lo único que sale de la app es un reporte de problema, y solo si vos lo escribís desde Ayuda, revisás el JSON completo y confirmás el envío. Va a los servicios de GitLab, que pueden ver la IP de la conexión y conservan los errores 90 días. No adjunta peticiones, respuestas, tokens, archivos ni datos del workspace.
Está en desarrollo y todavía no se vende ni tiene precios. Es un servidor dedicado por empresa al que se conecta el mismo Survivor Desktop, con workspaces compartidos, permisos, revisiones con autor, administración web y ejecución desde la PC o desde el servidor. Sin SSO ni coedición en vivo por ahora. Si te interesa, escribinos desde la sección de contacto.
En español y en inglés: la interfaz, los menús y el manual. Se elige en Perfil, por instalación, y no modifica lo que escribís en tus colecciones.
No. Los valores quedan en la base local, con permisos restringidos. Cuando exportás un Package, va cifrado con una clave que elegís vos y que no se guarda en ningún lado. Los snippets de código incluyen valores reales, por eso solo se copian cuando apretás el botón.
Windows 10 y 11 (x64), desde Microsoft Store, y macOS, desde Mac App Store. La ventana inicial es de 1440 × 960 y admite un mínimo de 900 × 650.
Probalo hoy en Windows o en Mac.
Se instala desde Microsoft Store o Mac App Store, sin cuenta ni configuración. Si tu equipo prueba APIs todos los días y querés contarnos cómo trabajan, o te interesa la edición empresarial, escribinos.